「パスキーを設定しておけば証券口座は乗っ取られない」、そう信じていた私たちに衝撃が走りました。
正確にお伝えすればパスキーの暗号自体が破られたわけではありません。
ですが実質的に「パスキー設定済みの口座でも乗っ取られる時代」に突入しています。
2026年11月11日、日証協や各メディアがパスキー口座の乗っ取り疑いを一斉報道。
さらに同日、SMBC日興証券から約5.6万人分の個人情報流出も公表されました。
本記事では、9月末にいち早く警告していた新興証券と大手との温度差や、一般投資家が意識すべき防衛視点を解説します。
パスキー突破で証券口座が乗っ取り?2026年11月報道解説
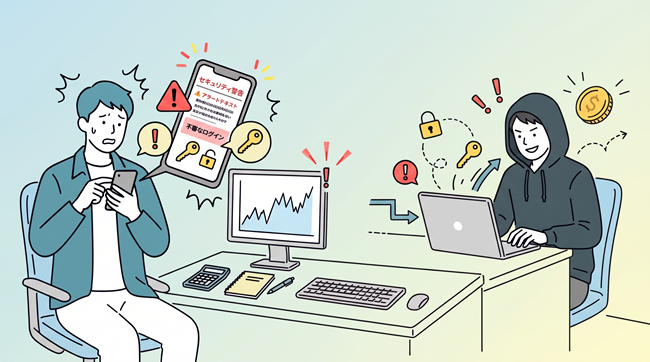
結論として今回の事件は「証券会社のセキュリティが破られた」のではなく、
「パスキーの鍵を預けているApple・Googleアカウントが乗っ取られた」ことが原因とみられています。
認証キーが破られたのではなく「鍵の保管庫」が開けられた
そもそもパスキーは、従来のID・パスワードやSMS認証と違い、偽サイト(フィッシング)に誘導されても認証情報が盗まれにくい「最強のセキュリティ」として各証券会社が導入を進めてきました。
しかし、ここに大きな落とし穴があったのです。
スマホを機種変更した時などに便利なよう、多くの人はパスキーの鍵を「iCloudキーチェーン(Apple)」や「Googleパスワードマネージャー」でクラウド同期しています。
攻撃者は、鉄壁になりつつある証券会社を正面から攻めるのを諦め、「セキュリティ管理が甘い個人のAppleアカウントやGoogleアカウント」をフィッシングメールなどで乗っ取る。
このようなルートへ突破法を切り替えました。
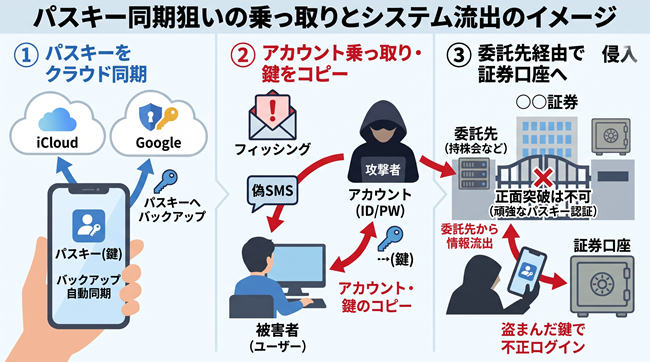
大元であるAppleやGoogleのアカウントを強奪すれば、クラウドに同期されている証券口座のパスキーや、メモ帳に控えたパスワードもすべて攻撃者の手元に複製(コピー)されてしまいます。
投資家にとって実はタチが悪いパスキー突破の自己責任
今回の手口が一般投資家にとって非常に厄介なのは「被害の責任がユーザー側の自己責任になりやすい構造」になっている点です。
証券会社側のシステム不備であれば補償の対象になりやすいですが、
「利用者がフィッシングに引っかかり、AppleやGoogleのアカウントを乗っ取られた結果、正規のパスキーでログインされた」
となれば、証券会社から見れば“本人による正規アクセス”とほぼ区別がつきません。
「パスキーを設定しろ」と言われた通りに設定したのに、いざ被害に遭うと「AppleやGoogleのパスワード管理ミスは、あなたの責任(過失)」と突き放されてしまう。
これこそが今回の事案の最も恐ろしいポイントだと言えるでしょう。
ブルーモ証券は9月末に公表して後手に回った大手証券各社
今回の報道で注目すべきは、「証券会社ごとの情報開示スピードとスタンスの圧倒的な差」です。
11月になって証券協会やメディアが大騒ぎしていますが、実は9月30日の時点で、新興の「ブルーモ証券」がすでに具体的な手口まで踏み込んで警告を出していました。
以下の比較表をご覧ください。各社の発表日とスタンスの違いがわかると思います。
| 発表日(2026年) | 証券会社・団体 | 公表内容・スタンスの特徴 | 自社被害の記載 |
|---|---|---|---|
| 9月30日 | ブルーモ証券 | 顧客のApple・Googleアカウントが乗っ取られ、保存されたパスキーが悪用されて不正ログインされたと具体的に公表。 | 発生を明記 |
| 10月2日 | SBI証券 | Apple・Googleを狙うフィッシングや、「パスキー再登録」を促す偽SMSへの注意喚起を実施。 | 未確認と発表 |
| 10月6日 | SMBC日興証券 | パスキー保管先アカウントの乗っ取りや、クラウド上のパスワードメモ悪用に対する注意喚起を掲載。 | 言及なし |
| 10月14日 | 楽天証券 | 他社でパスキー設定口座の不正アクセス疑いが発生したとして、保管先アカウントの保護を呼びかけ。 | 未確認と発表 |
| 11月11日〜 | 日本証券業協会・各紙 | 複数社で同様の被害疑いがあるとして、業界全体で改めて広く注意喚起・一斉報道。 | 複数社で確認 |
新興ブルーモ証券の「即断開示」と大手証券の「様子見」
表を見ればわかる通り、新興のフィンテック系証券であるブルーモ証券は、9月末の時点で「Apple・Googleアカウント乗っ取り経由でパスキーが悪用された」と隠さずに、事実を開示しました。
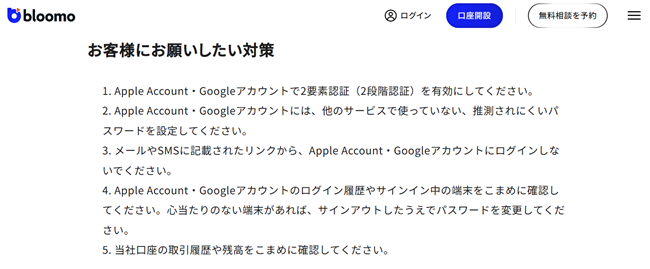
対照的に、数百万〜1,000万超の口座を抱える大手ネット証券各社は、10月に入ってからようやく「他社事例」「自社被害は未確認」と歯切れの悪い表現で注意喚起を出しています。
大手としては「パスキーでも乗っ取られる」と大きく報じられることで、せっかく普及させたパスキー設定の弱点(パスキー自体ではなく周辺環境)が露見することを恐れた側面もあるでしょう。
しかし結果として、一般投資家に危機感が伝わったのは11月半ばまで遅れることになりました。
実は「パスキー設定後もパスワードログインが生きている」証券会社がある罠
さらに見落とされがちなのが、「パスキーを設定したのに、従来のID・パスワードログインの入り口が開きっぱなしになっている証券会社がある」という仕様の違いです。
パスキーを設定すると従来のパスワードログインが自動的に制限される証券会社がある一方で、
利用者が自分で「パスワードログインの無効化」を設定しないと従来のログイン経路が有効なまま残る証券会社も存在していることがわかっています。
「パスキーを設定したから安心」と思い込まず、自身の口座の認証設定がどのような仕様か、今すぐ確認しておきましょう。
個人情報流出の証券会社まとめ|同日発覚のSMBC日興証券など
一般投資家にとってさらに深刻なのが、11月11日のパスキー報道とまったく同じ日に、SMBC日興証券の個人情報流出が発表されたことです。
個人のアカウント管理だけでなく、証券会社側のシステムからも投資家の資産・銘柄情報が漏れ出しています。
SMBC日興証券「持株会システム」から最大5万6,487人分が流出(2026年11月)
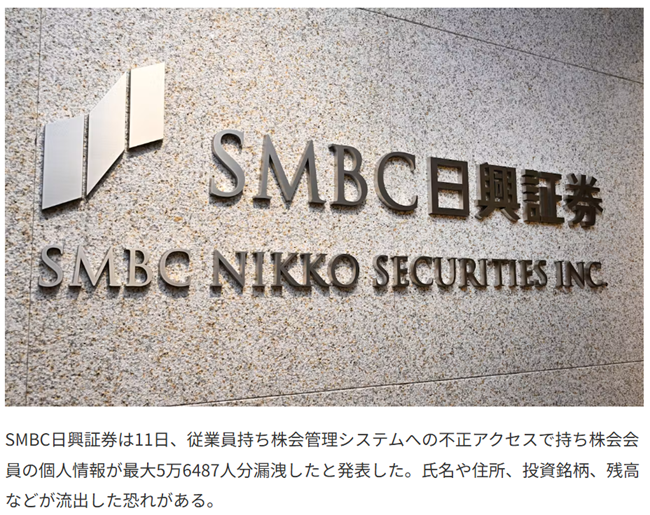
2026年11月11日、SMBC日興証券は同社が受託・運営している「持株会システム」への不正アクセスにより、
最大5万6,487人分の個人情報が流出した可能性があると公表しました。
持株会とは…持株会(主に「従業員持株会」)とは、会社で働く従業員が毎月の給与や賞与から一定額を積み立て、自社の株式を共同で購入・保有する福利厚生・財産形成支援制度
引用元:日本M&Aセンター
これも今までの不正アクセスから端を発した個人情報流出事案同様、証券会社のセキュリティシステムの本丸ではなく、システムを委託している関連会社への攻撃です。
同じ手口として上記の「マネックス証券」の不正アクセス事案があります。
そして今回の流出が極めて重大なのは、単なるメールアドレスの漏洩にとどまらない点です。
流出した可能性のあるデータには以下が含まれています。
- 氏名・住所・生年月日・電話番号・メールアドレス
- 保有株式の銘柄情報・株数・配当金情報
- 振替先口座情報・口座番号
持株会(従業員持株会など)の加入者情報ということは、「どの企業の社員が、どれくらいの自社株や資産を保有しているか」という極めてセンシティブな資産・属性データが外部に抜かれたことになります。
これらのデータがフィッシング詐欺グループの名簿に悪用されれば、ターゲットを絞った精巧な詐欺メールや、なりすまし電話に狙われるリスクが跳ね上がります。
2026年に発覚した主な証券・金融系の情報流出・不正アクセス一覧
当サイトでも幾度も記事にしていますが、2026年は証券・金融業界全体で、システムからの情報流出や口座の不正アクセス被害が相次いでいます。主な事案をまとめました。
| 公表時期 | 企業・機関名 | 件数・被害規模 | 事案の概要・流出した主な情報 |
|---|---|---|---|
| 2026年11月 | SMBC日興証券 | 最大5万6,487人 | 持株会管理システムへの不正アクセス。氏名・住所のほか、投資銘柄・配当金・振替先口座情報などが流出疑い。 |
| 2026年11月 | 三菱UFJフィナンシャル・グループ | 約2万件 | 株主向けメール配信システムの委託先経由で、株主のメールアドレス等が流出。 |
| 2026年9月〜11月 | ブルーモ証券・大手ネット証券各社 | 複数口座で確認 | 顧客のApple・Googleアカウント乗っ取りを経由し、同期されていたパスキーを悪用して証券口座へ不正侵入。 |
| 2026年8月公表 | 証券業界全体(金融庁集計) | 不正売買 約4億円 | フィッシング等によるインターネット取引口座の乗っ取りと、勝手に特定の銘柄を売買される被害が継続発生。 |
今回の事件から見える「投資家が意識すべき3つの防衛視点」
今回の「パスキー経由の乗っ取り報道」と「SMBC日興証券の情報流出」を踏まえると、個人投資家側には従来の「ID・パスワードを複雑にする」といった対策だけでは不十分であることが浮き彫りになりました。
金融庁や日本証券業協会、各証券会社が公表している注意喚起をもとに、投資家が押さえておくべき3つの視点を整理します。
1.「パスキーを設定したから安全」と思い込まない
証券会社によって、パスキー登録後の挙動(従来のパスワードログインが自動で停止されるか、併用できる状態かなど)の仕様は異なります。
また、端末の紛失や機種変更時の復旧ルートも含め、自分の口座が現在どのような認証状態になっているかは、利用している証券会社の公式ガイドやマイページで一度確認しておくことが推奨されています。
2.証券口座だけでなく「Apple・Googleアカウント」の防御を見直す
今回の事案で最も重要な教訓は、「証券会社の入り口を固めても、パスキーを保管しているApple AccountやGoogleアカウントが突破されれば意味がない」という点です。
各社からも、保管先アカウントの2段階認証(2ファクタ認証)の確認や、見覚えのない端末がログイン状態になっていないかの点検が呼びかけられています。
具体的な確認手順については、AppleやGoogleの公式サポートページを参照のうえ、不審な点がないかチェックしておくと安心です。
3.流出情報に便乗した「二次被害(フィッシング詐欺)」を警戒する
SMBC日興証券の持株会システムをはじめ、企業のシステムから氏名や連絡先、銘柄情報などが流出した後に急増するのが、流出した個人情報を悪用した精巧なフィッシング詐欺です。
- 「セキュリティ強化のためパスキーを再登録してください」といったSMSやメール
- 実在する証券会社や銀行を名乗る自動音声電話・不審な着信
こうした連絡は詐欺の典型的な手口です。メールやSMS内のリンクからは絶対にアクセスせず、
必ず公式アプリや普段使っているブラウザのブックマークからログインする習慣を徹底しましょう。
【まとめ】証券口座の乗っ取りから資産を守るために
2026年11月に一斉に報じられた「パスキー設定口座の乗っ取り疑い」と「SMBC日興証券の約5.6万人分の個人情報流出」は、
証券業界におけるセキュリティ対策の現在地と新たな課題を浮き彫りにしました。
- パスキー自体の突破ではなく、保管先のApple・Googleアカウントが狙われている
- 新興のブルーモ証券は9月末に具体的な手口を公表していた一方、業界全体の注意喚起は11月までズレ込んだ
- 証券会社側の情報流出も同時に起きており、流出した個人情報を悪用した二次被害(フィッシング詐欺)への警戒が欠かせない
証券会社がパスキー認証を必須化したことで従来の手口は通用しにくくなったものの、攻撃者は「IT大手のアカウント」や「外部委託先のシステム」へと狙いをシフトさせています。
今後のトラブルを防ぐためにも、まずはご自身が利用している証券会社およびApple・Googleの公式案内を確認し、最新の注意喚起やセキュリティ情報を把握しておくことが重要です。
編集部では、投資初心者の方を対象に「無料の個別相談」を実施しています。
○「安心して利用できる証券口座が知りたい」
○「不正アクセス対策をもっと知りたい」
○「セキュリティーの強いネット証券はどこ?」
といった何気ない疑問やお悩みに、編集部が丁寧にお答えします。
ご相談は公式LINEに友だち登録して簡単なメッセージを送るだけでOKです(相談料は一切かかりません)。
まずはお気軽にLINEから話してみてください。
『』の口コミ
口コミ一覧