「お名前.com デスクトップクラウド」で発生した不正アクセスは、単なる情報流出ではなく、
「他人にFX口座を勝手に操作され、残高を根こそぎ奪われる」という前代未聞レベルの実害へ発展しました。
なぜパスワードを突破され、一瞬で強制ロスカットに追い込まれたのか?
被害の全容、FXトレーダーなら思わず冷や汗ものの手口や真相を分かりやすく解説します。
【結論】「朝起きたら口座残高がゼロ」は現実になってしまう!
「ただの情報漏洩でしょ?パスワードくらい後で変えればいいんじゃない?」
もし、そのように思っているならこの瞬間にも、大切な運用資金や投資の軍資金がすべて吹き飛んでいるかもしれません。
今業界を席巻している「お名前.com デスクトップクラウド」の不正アクセス事件は、住所やメールアドレスが抜かれたといった生ぬるい話ではなく、
「悪意ある第三者がVPSに侵入し、目の前のMT4/MT5を勝手に操作して、トレード資金を一瞬で奪い去った」
トレーダーにとってこれほどの悪夢が現実になった事件です。
【重要】「お名前.com デスクトップクラウド」への不正アクセスに関するお詫びとお知らせ(第2報)
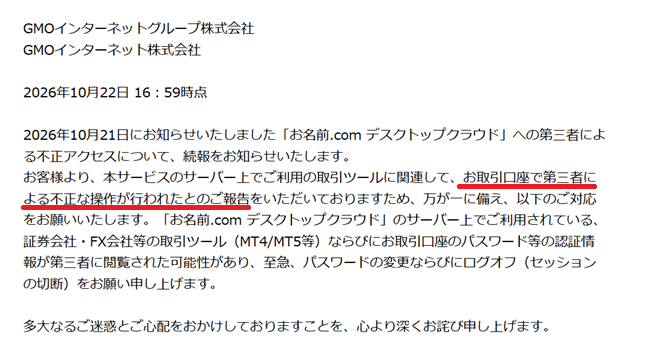
お客様より、本サービスのサーバー上でご利用の取引ツールに関連して、お取引口座で第三者による不正な操作が行われたとのご報告をいただいております。
サーバー内に保存されていたお取引口座のログイン情報等が第三者に取得され、不正に利用された可能性があることが分かりました。
多大なるご迷惑とご心配をおかけしておりますことを、心より深くお詫び申し上げます。
本サービスで取引ツール等をご利用のお客様は、以下のご対応を至急お願いいたします。
・取引ツール(MT4/MT5等)ならびにお取引口座のパスワードを、本サービスのサーバー以外の端末から変更
・その後、ログオフ(セッションの切断)
・お取引口座の取引履歴と残高の確認
・二段階認証等の設定(お取引先の事業者が提供している場合)https://t.co/110Lr6iu2A
— 熊谷正寿【GMO】 (@m_kumagai) October 22, 2026
編集部も昨今の不正アクセス事案に関しては楽観論をもっていましたが、ここ数日の間でサイバー犯罪は大きな局面を迎えていると言わざるを得ません。
事件の概要とタイムライン
| 日時 | GMO側の対応・発生事象 | 被害・影響の実態 |
|---|---|---|
| 10月19日 | 顧客からの問い合わせを受け、調査を開始 | 異変に気づいた一部ユーザーから通報 |
| 10月20日 | 不正プログラムの設置を確認 新規申込受付・コントロールパネルを停止 | サーバー内部への悪意ある侵入が確定 |
| 10月21日 4:00 | 全プランのサーバーを順次緊急停止 第1報を公式リリース | 全ユーザーのEA・自動売買が強制停止 |
| 10月21日以降 | 関係事業者(証券・FX各社)へ状況共有・協力要請 | 顧客口座での「不正な操作(注文等)」の被害報告が相次ぐ |
| 10月22日 | 警察へ相談、セキュリティ専門会社と共同調査 | 単なる障害ではなく刑事事件へ移行 |
公式が認めた「不正操作」の被害実態
GMOの発表にある「お取引口座で第三者による不正な操作が行われたとのご報告をいただいている」という一文。
これはだいぶオブラートに包まれていますが、言ってしまえば「身に覚えのないハイレバレッジ注文」「一瞬での強制ロスカット」「口座残高の消失」が起こったも同然なのです。
狙われたのは無防備状態の金庫
24時間寝ている間も利益を出してくれるはずだった自動売買(EA)環境が、攻撃者にとっては格好の餌食にななる。
これは限られた少数の不運ではありません。発表によれば不正アクセス影響の可能性のあるサーバー数2万6739件。
これだけの数の口座情報が危険に晒されていることを意味します。
恐怖の手口! なぜ見知らぬ犯人は口座を操作できたのか?
ではなぜ、クラウドサーバーへの不正アクセスが、銀行預金にも等しいFX口座の資金消失へダイレクトに直結したのでしょうか。
そこには、自動売買(EA)という仕組みが抱える「致命的な弱点」がありました。
「便利さ」が裏目に出た!扉が常に開きっぱなしの金庫状態
FXの自動売買(EA)を動かすためには、平日24時間、取引ソフトであるMetaTrader(MT4/MT5)をインターネットに繋ぎ続けなければなりません。
自宅のPCをつけっぱなしにするリスク(停電、回線落ち、OSの勝手な再起動)を嫌い、トレーダーの多くは「お名前.com」のようなVPSを契約していました。
※VPSとは?:Virtual Private Server(仮想専用サーバー)の略。データセンターにある巨大なサーバーの中に、インターネット経由で遠隔操作できる「自分専用のWindowsパソコン」を丸ごと1台借りる仕組み。自宅のPCの電源を切っていても、クラウド上でMT4/MT5などの取引ツールが24時間365日休まず動き続けるため、FXの自動売買(EA)運用では事実上の必須インフラとして利用される。
引用元:KDDI IT用語集
しかし、ここが最大の落とし穴でした。
EAが勝手に売買を繰り返すためには、MT4/MT5に証券会社のログインIDと取引パスワードを記憶させ、「常時ログイン中」にしておく必要があります。
普段なら「ログインの手間が省けて便利」なこの仕様が、サーバーをハッキングされた瞬間その脆さを露呈しました。
攻撃者がVPSの管理画面を突破した時、広がっていたのはパスワードの頑強な壁などではありません。
「多額の資金が入ったログインし終えた口座であり、クリック一発で注文が通る状態の取引端末」が、無防備な状態で晒されていたわけです。
こうなってしまうと二段階認証も、ワンタイムパスワードも関係なし、通知されるこもなし。
自分の部屋でPCを開いて取引するのと全く同じ権限を、地球のどこかにいる見知らぬハッカーに明け渡してしまっているのも同然なのです。
犯人は犯行声明を出していた?GMO側は答えを明らかにせず
【速報】🚨GMOへのハッキング集団を名乗る人物、24時間で66億円相当の口座を破壊したと主張
GMOの「お名前.com デスクトップクラウド」で発生した不正アクセスをめぐり、攻撃者を名乗る人物が、被害状況やGMOとの交渉経緯を掲載したWebサイトを公開しています。
掲載内容によると、
・顧客口座の15%をすでに破壊
・24時間で約66億円相当の口座を破壊
・現在も攻撃を継続中
・GMOからの返答は一度もない
・GMOが交渉に応じれば攻撃を停止と主張しています。
攻撃者を名乗る人物は、もともと顧客の資産を失わせるつもりはなく、GMOに金銭の支払いを要求していたと説明。
しかし、GMOが応じなかったため、利用者のFX取引口座に対する攻撃を開始したとしています。
さらに、口座残高をすべて消失させた後は、資金損失以上の被害をもたらす可能性があると警告しています。
なお、GMOは不正アクセスの発生を公式に認めていますが、15%や66億円という被害規模は攻撃者を名乗る側の主張であり、確認された数字ではありません。
— SOU⚡️投資ニュース / 米国株・日本株・仮想通貨・AI (@SOU_BTC) October 22, 2026
今回の不正アクセスの犯人と思われる人物から「犯行声明」が発表されている、と一部で報じられていますが、GMO側この件に関して正式なアナウンスを発していません。
出金できなくても残高が抜ける“強奪手口”
「でも、FX口座からの出金には登録銀行口座への縛りがあるし、二段階認証もある。現金を引き出せないなら金は盗まれないのでは?」
このように思ったなら、現在の高度なサイバー犯罪を甘く見ています。犯人たちは、わざわざ足のつく「銀行出金」など最初から狙っていません。
彼らが使ったのは、FX相場を利用した極めて巧妙な資金移動です。
「反対売買(ぶつけ)」で合法的に資金を吸い尽くす手口
- 犯人の準備:攻撃者は、取引量が極端に少ないマイナーな通貨ペアやCFD銘柄を選び、自分自身の秘密口座であらかじめ極端に不利なレートの注文を出しておきます。
- 乗っ取り口座で発注:不正アクセスしたあなたのMT4を操作し、限界突破のフルレバレッジで、犯人の注文めがけて大量の成り行き注文をぶつけます。
- 数秒で完了する強奪:口座には大損(残高ゼロ・強制ロスカット)が発生し、全く同じ金額が「合法的なトレード利益」として犯人の口座へ転送されてしまう
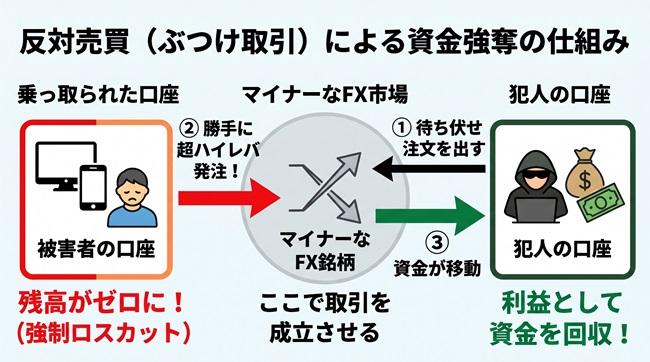
このように正規の取引を装った手法ならば、出金アラートも鳴らずセキュリティ通知も届きません。
ただ相場で大損したというログだけが残り、被害者が気づいた時には、大切に運用していた証拠金が跡形もなく消え去っているというわけです。
なぜ被害者は気づけなかったのか?「放置運用」というリスク
今回の事件で悲惨な点は、「被害に遭った本人が、口座が空になるまで何日も気づけなかった」という点でしょう。
裁量トレードであれば、画面を見ているため不信な取引にはすぐに気づき、強制決済できます。
しかし、EA運用の本質は「完全放置」です。
・「仕事中だからチャートは見ない」
・「EAに任せているから、週末に結果を確認するだけ」
・「スマホに約定通知は来る設定にしていなかった」
こうした「自動売買」につきものの油断に、つけこんだのです。
被害者がベッドで眠っている間に、裏では勝手に取引を操作され、人生を狂わせるレベルの損失が生まれてしまっていた。
朝起きて何気なくPCやスマホの残高画面を開くと「¥0」という数字だけ残る。これが、ことの顛末です。
奪われた被害額は戻ってくるのか?突きつけられる過酷な現実
「大手のGMOであれば、被害額は補償してくれるのでは?」
もしそのように信じているなら、さらなる絶望に直面することになるかもしれません。
今後の展開は、極めて過酷な現実が待ち受けている可能性が大です。
「規約の壁」免責による返金無しという回答
一般的なクラウドやホスティングサービスの利用規約には、必ずと言っていいほど「免責事項」が記載されています。
「外部からの不正アクセスや予期せぬ障害により生じた損害(トレードの逸失利益や損失)について、当社ではその責任の一切を負いません」
といった文言です。
もし訴訟裁判で「GMO側に重大な過失(脆弱性の完全な放置など)」が法的に認められない限り、規約を盾に「月額のサーバー代(数千円)の返金」や「多少の色をつけた見舞金」だけで幕引きが図られる。
そんなリスクが無いとは言い切れません。
数百万、数千万円を溶かされたトレーダーにとって、それは到底受け入れられない結末です。
昨今の不正アクセス事案の急増によって、証券各社は補償態勢の見直しを行っている最中ですが、まだまだ充分だとは言えませんし、サーバー会社での補償体制も同様です。
■マネックス口座開設停止!不正アクセス対策で見る証券各社の比較
ネット証券会社の不正アクセスの事案については、上記の記事でまとめています。
証券会社も「自己責任」で突き放すリスク
「不正な取引なら、FX会社側で売買を取り消して(ロールバックして)残高を戻す(回復)できるのでは?」。
これも企業側には届かない可能性があります。
今回の事態、FX会社側から見れば「正規のIDと正しいパスワードを使って、普段通りのVPS環境から発注された注文」です。
広い市場では正規のカバー先や他のFXトレーダーらが存在しており、成立した取引を後から都合よく取り消すことは、金融市場のルール上きわめて困難です。
「やっぱり、あの注文は無し」が通用しないの世界なのです。
- 「サーバー会社が補償してくれない」
- 「証券会社も取引を取り消してくれない」
被害者の一部がこの恐ろしい板挟みに遭い、泣き寝入りを強いられるシナリオもなくはないでしょう。
対策は?あなたの資産を守るのは確かな危機意識
「大手企業が提供するサービスだから絶対に安全」「自分のような弱小トレーダーの口座なんて狙われない」
こうした安全神話は、今回の事件によって完全に粉砕されました。
インターネットに繋がりログイン情報が保存されている場所である以上、そこは常に世界中のサイバー犯罪者が狙う狩場です。
今この瞬間も、VPSの画面の向こうで、見知らぬ誰かが虎視眈々と無防備な口座情報や資産を狙っているかもしれません。
だからこそ肝心なのは「自分は大丈夫」という根拠のない過信を捨てること。
そして今起きている事態の異常さに少しでも危機意識を持つことです。
それが、今回のような理不尽な略奪から資産を守れるかにかかっていると言えます。
編集部では、ネット上の金融トラブルについても相談を受け付けています。
些細なお困りごとだとしても、遠慮なく下記の公式LINEよりお声掛けください。
『お名前ドットコム(GMO)』の口コミ
口コミ一覧